viernes, 6 de mayo de 2016

segundo parcial modelo osi

Unidad 2. Modelo OSI


CAPA FÍSICA
La capa física, la más baja del modelo OSI, se encarga de la transmisión y recepción de una secuencia no estructurada de bits sin procesar a través de un medio físico. Describe las interfaces eléctrica/óptica, mecánica y funcional al medio físico, y lleva las señales hacia el resto de capas superiores. Proporciona:
1. Codificación de datos: modifica el modelo de señal digital sencillo (1 y 0) que utiliza el equipo para acomodar mejor las características del medio físico y para ayudar a la sincronización entre bits y trama. Determina:

2.Qué estado de la señal representa un binario 1 Como sabe la estación receptora cuándo empieza un "momento bit"
3.Cómo delimita la estación receptora una trama 

Cuentas de uso de subred: dispone de funciones de contabilidad para realizar un seguimiento de las tramas reenviadas por sistemas intermedios de subred con el fin de producir información de facturación.

Capa de vínculo de datos
La capa de vínculo de datos ofrece una transferencia sin errores de tramas de datos desde un nodo a otro a través de la capa física, permitiendo a las capas por encima asumir virtualmente la transmisión sin errores a través del vínculo. Para ello, la capa de vínculo de datos proporciona:

1.Establecimiento y finalización de vínculos: establece y finaliza el vínculo lógico entre dos nodos.
2.Control del tráfico de tramas: indica al nodo de transmisión que "dé marcha atrás" cuando no haya ningún búfer de trama disponible.
3.Secuenciación de tramas: transmite y recibe tramas secuencialmente.
4.Confirmación de trama: proporciona/espera confirmaciones de trama. 5.Detecta errores y se recupera de ellos cuando se producen en la capa física mediante la retransmisión de tramas no confirmadas y el control de la recepción de tramas duplicadas.
6.Delimitación de trama: crea y reconoce los límites de la trama.
7.Comprobación de errores de trama: comprueba la integridad de las tramas recibidas.
8.Administración de acceso al medio: determina si el nodo "tiene derecho" a utilizar el medio físico. 
Capa de red
La capa de red controla el funcionamiento de la subred, decidiendo qué ruta de acceso física deberían tomar los datos en función de las condiciones de la red, la prioridad de servicio y otros factores. Proporciona:

Enrutamiento:
en ruta tramas entre redes.
Control de tráfico de subred: los enrutadores (sistemas intermedios de capa de red) pueden indicar a una estación emisora que "reduzca" su transmisión de tramas cuando el búfer del enrutador se llene.
Fragmentación de trama: si determina que el tamaño de la unidad de transmisión máxima (MTU) que sigue en el enrutador es inferior al tamaño de la trama, un enrutador puede fragmentar una trama para la transmisión y volver a ensamblarla en la estación de destino.
Asignación de direcciones lógico-físicas: traduce direcciones lógicas, o nombres, en direcciones físicas.
 
Capa de transporte
La capa de transporte garantiza que los mensajes se entregan sin errores, en secuencia y sin pérdidas o duplicaciones. Libera a los protocolos de capas superiores de cualquier cuestión relacionada con la transferencia de datos entre ellos y sus pares.

El tamaño y la complejidad de un protocolo de transporte depende del tipo de servicio que pueda obtener de la capa de transporte. Para tener una capa de transporte confiable con una capacidad de circuito virtual, se requiere una mínima capa de transporte. Si la capa de red no es confiable o solo admite datagramas, el protocolo de transporte debería incluir detección y recuperación de errores extensivos. 

La capa de transporte proporciona:
Segmentación de mensajes: acepta un mensaje de la capa (de sesión) que tiene por encima, lo divide en unidades más pequeñas (si no es aún lo suficientemente pequeño) y transmite las unidades más pequeñas a la capa de red. La capa de transporte en la estación de destino vuelve a ensamblar el mensaje.
Confirmación de mensaje: proporciona una entrega de mensajes confiable de extremo a extremo con confirmaciones.
Control del tráfico de mensajes: indica a la estación de transmisión que "dé marcha atrás" cuando no haya ningún búfer de mensaje disponible.
Multiplexación de sesión: multiplex varias secuencias de mensajes, o sesiones, en un vínculo lógico y realiza un seguimiento de qué mensajes pertenecen a qué sesiones (consulte la capa de sesiones).
Normalmente, la capa de transporte puede aceptar mensajes relativamente grandes, pero existen estrictas limitaciones de tamaño para los mensajes impuestas por la capa de red (o inferior). Como consecuencia, la capa de transporte debe dividir los mensajes en unidades más pequeñas, o tramas, anteponiendo un encabezado a cada una de ellas. 
 
Capa de sesión
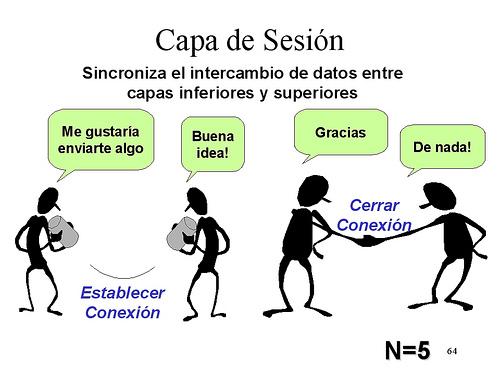
La capa de sesión permite el establecimiento de sesiones entre procesos que se ejecutan en diferentes estaciones. Proporciona:

1.-Establecimiento, mantenimiento y finalización de sesiones: permite que dos procesos de aplicación en diferentes equipos establezcan, utilicen y finalicen una conexión, que se denomina sesión.

2.-Soporte de sesión: realiza las funciones que permiten a estos procesos comunicarse a través de una red, ejecutando la seguridad, el reconocimiento de
nombres, el registro, etc.
 
Capa de presentación
La capa de presentación da formato a los datos que deberán presentarse en la capa de aplicación. Se puede decir que es el traductor de la red. Esta capa puede traducir datos de un formato utilizado por la capa de la aplicación a un formato común en la estación emisora y, a continuación, traducir el formato común a un formato conocido por la capa de la aplicación en la estación receptora.

La capa de presentación proporciona: 
1.
Conversión de código de caracteres: por ejemplo, de ASCII a EBCDIC
.
2.Conversión de datos: orden de bits, CR-CR/LF, punto flotante entre enteros, etc.
3.Compresión de datos: reduce el número de bits que es necesario transmitir en la red.
4.Cifrado de datos: cifra los datos por motivos de seguridad. Por ejemplo, cifrado de contraseñas.
Capa de aplicación


El nivel de aplicación actúa como ventana para los usuarios y los procesos de aplicaciones para tener acceso a servicios de red. Esta capa contiene varias funciones que se utilizan con frecuencia: 

1.Uso compartido de recursos y redirección de dispositivos

2.Acceso a archivos remotos

3.Acceso a la impresora remota

4.Comunicación entre procesos

5.Administración de la red

6.Servicios de directorio

7.Mensajería electrónica (como correo)

8.Terminales virtuales de red

jueves, 5 de mayo de 2016

Primer parcial Registra los usuarios estableciendo los mecanismos de seguridad para su identificación y autenticación

Cetis N.40
Nombre:
Thalia  de la Cruz Salazar
Especialidad:
Soporte y Mantenimiento Equipo de Computo
Materia:
Actualiza los recursos de la red la con base a las condiciones y requerimientos de la organización
Profesor:
IGN. Jorge Ernesto Lopez Coba
Grado & Grupo:

6° “B”
Registra los usuarios estableciendo los mecanismos
de seguridad para su identificación y autenticación

IDENTIFICACION
Brindar el nombre con el que están autorizados a ingresar paso previo a la autenticación. También es denominado login. Antes de terminar cualquier restricción a los accesos se debe implementar una matriz de acceso a la red. Se debe cuestionar quien puede ingresar a la red, que días en que horario, a que archivos. Los accesos debe de en ser siempre restringidos y con la máxima limitación por regla general hay que recordar que en políticas de seguridad lo que no está expresamente autorizado está prohibido.

Define que accesos tiene varios sujetos sobre varios objetos.

Los sujetos acceden a objetos.

Los objetos son entidades que contienen información.

Los objetos pueden ser:

Discos, cintas, procesadores, almacenamiento, astracto, estructura de datos.

Los objetos están protegidos contra los sujetos.

Las autorizaciones a un sistema se conceden a los sujetos.

Los sujetos pueden ser varios tipos de entidades (usuarios, procesos, programas).

 
Los derechos más comunes son acceso de lectura, acceso de escritura, acceso de ejecución.

La manera de implementar es mediante una matriz de control de acceso la cual sigue la siguiente nomenclatura.

Filas para los objetos, columnas para los sujetos, celdas de la matriz para los derechos de acceso que un usuario tiene para un objeto.

Una matriz de control de acceso debe ser muy celosamente protegida por el sistema operativo.

Ejemplo:

Usuario –persona, capturista, supervisor

Objeto -Curp


Identificación y Autentificación
Para cada una de estas técnicas vale lo mencionado en el caso de la seguridad física en cuanto a sus ventajas y desventajas. Se destaca que en los dos primeros casos enunciados, es frecuente que las claves sean olvidadas o que las tarjetas o dispositivos se pierdan, mientras que por otro lado, los controles de autenticación biométricos serían los más apropiados y fáciles de administrar, resultando ser también, los más costosos por lo dificultosos de su implementación eficiente.

Autentificación


Desde el punto de vista de la eficiencia, es conveniente que los usuarios sean identificados y autenticados solamente una vez, pudiendo acceder a partir de allí, a todas las aplicaciones y datos a los que su perfil les permita, tanto en sistemas locales como en sistemas a los que deba acceder en forma remota. Esto se denomina "single login" o sincronización de passwords. 

Una de las posibles técnicas para implementar esta única identificación de usuarios sería la utilización de un servidor de autenticaciones sobre el cual los usuarios se identifican, y que se encarga luego de autenticar al usuario sobre los restantes equipos a los que éste pueda acceder. Este servidor de autenticaciones no debe ser necesariamente un equipo independiente y puede tener sus funciones distribuidas tanto geográfica como lógicamente, de acuerdo con los requerimientos de carga de tareas.
La Seguridad Informática se basa, en gran medida, en la efectiva administración de los permisos de acceso a los recursos informáticos, basados en la identificación, autenticación y autorización de accesos.
Esta administración abarca:
Proceso de solicitud, establecimiento, manejo, seguimiento y cierre de las cuentas de usuarios. Es necesario considerar que la solicitud de habilitación de un permiso de acceso para un usuario determinado, debe provenir de su superior y, de acuerdo con sus requerimientos específicos de acceso, debe generarse el perfil en el sistema de seguridad, en el sistema operativo o en la aplicación según corresponda.
Además, la identificación de los usuarios debe definirse de acuerdo con una norma homogénea para toda la organización.


 Revisiones periódicas sobre la administración de las cuentas y los permisos de acceso establecidos. Las mismas deben encararse desde el punto de vista del sistema operativo, y aplicación por aplicación, pudiendo ser llevadas a cabo por personal de auditoría o por la gerencia propietaria del sistema; siempre sobre la base de que cada usuario disponga del mínimo permiso que requiera de acuerdo con sus funciones.

Las revisiones deben orientarse a verificar la adecuación de los permisos de acceso de cada individuo de acuerdo con sus necesidades operativas, la actividad de las cuentas de usuarios o la autorización de cada habilitación de acceso. Para esto, deben analizarse las cuentas en busca de períodos de inactividad o cualquier otro aspecto anormal que permita una redefinición de la necesidad de acceso.

Detección de actividades no autorizadas. Además de realizar auditorias o efectuar el seguimiento de los registros de transacciones (pistas), existen otras medidas que ayudan a detectar la ocurrencia de actividades no autorizadas. Algunas de ellas se basan en evitar la dependencia hacia personas determinadas, estableciendo la obligatoriedad de tomar vacaciones o efectuando rotaciones periódicas a las funciones asignadas a cada una.

Primer parcial Establece servicios de seguridad creando estrategias para la prevención y detección de ataques e intrusos


Establece servicios de seguridad creando estrategias para la prevención y detección de ataques e intrusos


A pesar de que un enfoque clásico de la seguridad de un sistema informático siempre define como principal defensa del mismo sus controles de acceso (desde una política implantada en un cortafuegos hasta unas listas de control de acceso en un router o en el propio sistema de ficheros de una máquina), esta visión es extremadamente simplista si no tenemos en cuenta que en muchos casos esos controles no pueden protegernos ante un ataque ([Lun90]). Por poner un ejemplo sencillo, pensemos en un firewall donde hemos implantado una política que deje acceder al puerto 80 de nuestros servidores webdesde cualquier máquina de Internet; ese cortafuegos sólo comprobará si el puerto destino de una trama es el que hemos decidido para el servicio HTTP, pero seguramente no tendrá en cuenta si ese tráfico representa o no un ataque o una violación de nuestra política de seguridad: por ejemplo, no detendrá a un pirata que trate de acceder al archivo de contraseñas de una máquina aprovechando un bug del servidor web. Desde un pirata informático externo a nuestra organización a un usuario autorizado que intenta obtener privilegios que no le corresponden en un sistema, nuestro entorno de trabajo no va a estar nunca a salvo de intrusiones.


Un IDS (Intruder Detection Sistema)o Sistema para Detección de Intrusos es una
herramienta o sistema de seguridad que monitorea el tráfico en una red y los eventos ocurridos en un determinado sistema informático, para así poder identificar los
intentos de ataques o amenazas que puedan
comprometer la seguridad y el desempeño de
dicho sistema. El desempeño de los IDS se basa en la búsqueda y análisis de patrones
previamente de finidos que impliquen cualquier tipo de actividad sospechosa o maliciosa sobre una red o host.
Los IDS aportan a la seguridad una capacidad de prevención y de alerta anticipada ante cualquier actividad sospechosa. Los IDS incrementan la seguridad de algún sistema o red vigilando el tráfico,
Examinando los paquetes en busca de datos sospechosos que puedan afectar a los elementos de la red.

Para que un IDS pueda funcionar correctamente en una red establecida detectando posibles amenazas o intrusiones, este sistema de seguridad se compone de los siguientes elementos:
1.Fuentes de recolección de datos: Su propósito es conseguir de una manera eficiente todos los datos
2.necesarios durante el proceso de detección de intrusos. Estas fuentes pueden ser un logo el software de base de datos.
3.Reglas de contenido de datos: Contienen los patrones
4.para detectar anomalías de seguridad en el sistema.
5. Detectores de eventos anormales en el tráfico de red: Permite al IDS desempeñar su función como detector de intrusos y amenazas para que posteriormente se evite algún ataque a la red.
6.Dispositivo generador de informes y alarmas: El IDS cuenta con sensores y dispositivos que le permiten avisar al administrador de la red sobre posibles amenazas que puedan afectar el desempeño y funcionamiento de los elementos en la red.
7.Un log es el registro de actividad de un Sistema que generalmente se guarda en un fichero o base de datos y al que se le van añadiendo Información a medida que se realizan acciones sobre el sistema

Clasificación de los IDSes 

Generalmente existen dos grandes enfoques a la hora de clasificar a los sistemas de detección de intrusos: o bien en función de qué sistemas vigilan, o bien en función de cómo lo hacen. 

Si elegimos la primera de estas aproximaciones tenemos dos grupos de sistemas de detección de intrusos: los que analizan actividades de una única máquina en busca de posibles ataques, y los que lo hacen de una subred (generalmente, de un mismo dominio de colisión) aunque se emplazen en uno sólo de los hosts de la misma. Esta última puntualización es importante: un IDS que detecta actividades sospechosas en una red no tiene porqué (y de hecho en la mayor parte de casos no suele ser así) ubicarse en todas las máquinas de esa red.

IDSes basados en red.
Un IDS basado en red monitoriza los paquetes que circulan por nuestra red en busca de elementos que denoten un ataque contra alguno de los sistemas ubicados en ella; el IDS puede situarse en cualquiera de los 
hosts o en un elemento que analice todo el tráfico (como un HUB o un enrutador). Esté donde esté, monitorizará diversas máquinas y no una sola: esta es la principal diferencia con los sistemas de detección de intrusos basados en host.
IDSes basados en máquina.
Mientras que los sistemas de detección de intrusos basados en red operan bajo todo un dominio de colisión, los basados en máquina realizan su función protegiendo un único sistema; de una forma similar - guardando las distancias, por supuesto - a como actúa un escudo antivirus residente en MS-DOS, el IDS es un proceso que trabaja en 
background (o que despierta periódicamente) buscando patrones que puedan denotar un intento de intrusión y alertando o tomando las medidas oportunas en caso de que uno de estos intentos sea detectado.
Algunos autores ([Gra00]) dividen el segundo grupo, el de los sistemas de detección de intrusos basados en máquina, en tres subcategorías:
Verificadores de integridad del sistema (SIV).
Un verificador de integridad no es más que un mecanismo encargado de monitorizar archivos de una máquina en busca de posibles modificaciones no autorizadas, por norma general 
backdoors dejadas por un intruso (por ejemplo, una entrada adicional en el fichero de contraseñas o un/bin/login que permite el acceso ante cierto nombre de usuario no registrado). El SIV más conocido es sin duda Tripwire, comentado en este mismo trabajo; la importancia de estos mecanismos es tal que en la actualidad algunos sistemas Unix integran `de serie' verificadores de integridad, como Solaris y su ASET (Automated Security Enhancement Tools).
Monitores de registros (LFM).
Estos sistemas monitorizan los archivos de 
log generados por los programas - generalmente demonios de red - de una máquina en busca de patrones que puedan indicar un ataque o una intrusión. Un ejemplo de monitor puede ser swatch, pero más habituales que él son los pequeñosshellscripts que casi todos los administradores realizan para comprobar periódicamente sus archivos de log en busca de entradas sospechosas (por ejemplo, conexiones rechazadas en varios puertos provenientes de un determinado host, intentos de entrada remota como root...).
Sistemas de decepción.
Los sistemas de decepción o tarros de miel (
honeypots), como Deception Toolkit (DTK), son mecanismos encargados de simular servicios con problemas de seguridad de forma que un pirata piense que realmente el problema se puede aprovechar para acceder a un sistema, cuando realmente se está aprovechando para registrar todas sus actividades. Se trata de un mecanismo útil en muchas ocasiones - por ejemplo, para conseguir `entretener' al atacante mientras se tracea su conexión - pero que puede resultar peligroso: >qué sucede si el propio sistema de decepción tiene un bug que desconocemos, y el atacante lo aprovecha para acceder realmente a nuestra máquina?
Realmente esta división queda algo pobre, ya que cada día se avanza más en la construcción de sistemas de detección de intrusos basados en host que no podrían englobarse en ninguna de las subcategorías anteriores. 

La segunda gran clasificación de los IDSes se realiza en función de cómo actúan estos sistemas; actualmente existen dos grandes técnicas de detección de intrusos ([Sun96]): las basadas en la detección de anomalías (anomaly detection) y las basadas en la detección de usos indebidos del sistema (misuse detection). Aunque más tarde hablaremos con mayor profundidad de cada uno de estos modelos, la idea básica de los mismos es la siguiente:
Detección de anomalías.
La base del funcionamiento de estos sistemas es suponer que una intrusión se puede ver como una anomalía de nuestro sistema, por lo que si fuéramos capaces de establecer un perfil del comportamiento habitual de los sistemas seríamos capaces de detectar las intrusiones por pura estadística: probablemente una intrusión sería una desviación excesiva de la media de nuestro perfil de comportamiento.
Detección de usos indebidos.
El funcionamiento de los
IDSes basados en la detección de usos indebidos presupone que podemos establecer patrones para los diferentes ataques conocidos y algunas de sus variaciones; mientras que la detección de anomalías conoce lo normal (en ocasiones se dice que tienen un `conocimiento positivo', positive knowledge) y detecta lo que no lo es, este esquema se limita a conocer lo anormal para poderlo detectar (conocimiento negativo, negative knowledge).
Para ver más claramente la diferencia entre ambos esquemas, imaginemos un sistema de detección basado en monitorizar las máquinas origen desde las que un usuario sospechoso conecta a nuestro sistema: si se tratara de un modelo basado en la detección de anomalías, seguramente mantendría una lista de las dos o tres direcciones más utilizadas por el usuario legítimo, alertando al responsable de seguridad en caso de que el usuario conecte desde otro lugar; por contra, si se tratara de un modelo basado en la detección de usos indebidos, mantendría una lista mucho más amplia que la anterior, pero formada por las direcciones desde las sabemos con una alta probabilidad que ese usuario no va a conectar, de forma que si detectara un acceso desde una de esas máquinas, entonces es cuando el sistema tomaría las acciones oportunas. 

En muchos trabajos ([Esc98], [Thu00]...) aparece una tercera clasificación de los IDSes; se trata de la diferenciación entre los sistemas que trabajan periódicamente (denominados `pasivos') y los que operan en tiempo real (activos). Nosotros no contemplaremos, aunque la citemos, esta clasificación, ya que es totalmente minoritaria en comparación con las otras dos que hemos comentado. De cualquier forma, la idea es muy simple: un IDS de tiempo real (los denominados Real-Time Intrusion Detection Systems) trabaja contínuamente en busca de posibles ataques, mientras que los sistemas que se ejecutan a intervalos (Vulnerability Scanners) son analizadores de vulnerabilidades que cualquier administrador ha de ejecutar regularmente (ya sea de forma manual o automática) contra sus sistemas para verificar que no presentan problemas de seguridad.